

Количество информационных систем в Сибирском федеральном округе, подпадающих под новые требования защиты, выросло со 190 до 3500 и продолжит расти.
В «Школе 21» в рамках деловой программы «ОмФест-2026» в сентябре состоялась панельная сессия, посвященная Приказу ФСТЭК России от 11.04.2025 №117, утверждающему новые требования о защите информации в государственных информационных системах.
Руководитель Казенного учреждения Омской области «Государственное учреждение информационных технологий и телекоммуникаций» Денис ОБОЛЕНСКИЙ подчеркнул, что Минцифры региона реализует стратегию создания единой точки входа в интернет и объединения ресурсов под общим защищенным зонтом. Сейчас осуществляется переход на коммерческие центры обработки данных, чтобы инженерной инфраструктурой занимались профессиональные команды – это позволит минимизировать риски, связанные с эксплуатацией разрозненных серверных в муниципалитетах.
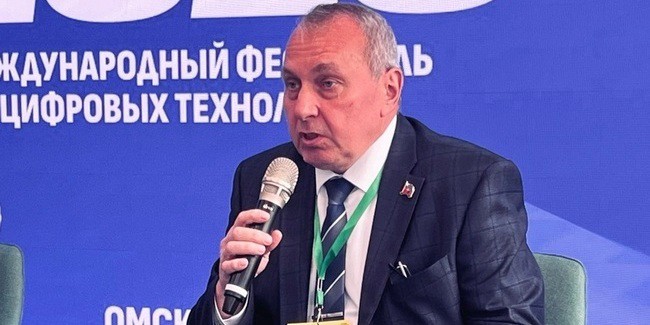
Начальник отдела проведения работ по технической защите информации Управления Федеральной службы по техническому и экспортному контролю России по Сибирскому федеральному округу Иван ЩЕКЛАЧЕВ (на фото) разъяснил, что требования по защите информации распространяются на все органы власти, государственные унитарные предприятия и учреждения (бюджетные, автономные). Регулярно приводимый ему аргумент об отсутствии информационных систем он назвал несостоятельным, так как наличие компьютеров и обработка информации (чтение, запись, печать) техническими устройствами уже автоматически подразумевает наличие объекта защиты.
ЩЕКЛАЧЕВ рассказал, что введена новая система отчетности, включающая расчет показателей защищенности и мониторинг событий безопасности. Данные аккумулируются в федеральной информационной системе, что позволяет регулятору видеть реальную картину защищенности инфраструктуры в масштабах страны. Отчитываться в ФСТЭК России о показателях защищенности (обязательно с документальным сопровождением) необходимо дважды в год, а по мониторингу и контролю – раз в год. Для приведения кадрового состава в соответствие с нормативами – 30% специалистов в отделах информационной безопасности должны иметь профильное образование – придется использовать программы профессиональной переподготовки.
Предварительно количество информационных систем в Сибирском федеральном округе, подпадающих под новые требования защиты, которое, по словам ЩЕКЛАЧЕВА, скорее всего вырастет – 3500. До расширения требований их было 190:
– Все государственные информационные системы и государственные информационные ресурсы, включая сайты, подлежат защите от утечки данных. Да, я понимаю, что это требует дополнительных вложений. Но учреждения зачастую не готовы ничем самостоятельно заниматься, ссылаясь на то, что они это делать не умеют, зато копят на штрафы. Разве это нормально?!
Специалисты из зала посетовали: руководители их организаций воспринимают доклады как страшилки, не осознавая реальные риски брешей в информационной безопасности, а регуляторы спускают туманные пожелания, которые не выглядят как требования, в том числе даже не предоставляя примеры нужного оформления документации. ЩЕКЛАЧЕВ парировал: невозможно создать единую инструкцию для всех, так как требования должны учитывать специфику каждой организации – наличие мобильных устройств, облаков, искусственного интеллекта. В общем, простирается непаханное поле креативности, а правильные ли попытки предпримут учреждения – узнаем впоследствии.
Ранее репортаж был доступен только в печатной версии газеты «Коммерческие вести» от 30 сентября 2026 года.
© Фото автора